הפריצה ל-Fireworks AI: מה Uber, Notion ו-Cursor אישרו
Yoni Fraimorice
ספק יכול לחשוף את המידע שלכם בכמה דרכים. תוקף יכול להיכנס לחשבון שלכם אצל הספק, לגנוב מאגר שהספק מחזיק או להשתמש במפתח שנתתם לו כדי להגיע לאחסון שלכם.
הדיווחים על Fireworks AI כוללים כעת את כל הדפוסים האלה. Uber, Notion ו-Cursor אישרו חשיפה, אבל כל אחת מתארת מערכות ומידע שונים.
נכון ל-16 בנובמבר, הראיות הציבוריות לא מוכיחות שרשרת תקיפה אחת שמחברת בין שלוש הלקוחות. נתיבי הגישה חשובים יותר משמו של הספק המשותף.
מה Fireworks דיווחה
הדיווח של Fireworks מאוקטובר מתאר שימוש לא מורשה בפרטי גישה פנימיים, שהתגלה ב-6 באוקטובר. תוקפים השיגו משתני סביבה ממשימות הערכה במספר מצומצם של חשבונות, ובהם מפתחות API וטוקנים.
העדכון מ-9 בנובמבר מתאר פעילות נוספת. ספק ענן שאירח מחשבי מחקר של Fireworks עבר אירוע אבטחה ב-23 באוקטובר. ב-24 באוקטובר השתמשו תוקפים בגישה הזו כדי להגיע למחשבי פיתוח של Fireworks ולהריץ משימה לא מורשית.
העדכון מדווח על חשיפה של פרטי משאבים, נתוני חיוב, ואצל לקוחות מסוימים גם מאגרי נתונים ומשקולות מודל חלקיות. מספרי כרטיסי אשראי לא נפגעו. Fireworks אומרת שלא זיהתה פגיעה בשירותי Inference, Training SDK או Nexus.
שני הדיווחים אינם מזכירים את Uber, Notion או Cursor בשמן, ואינם משייכים את החשיפה של כל לקוחה לחדירה מסוימת.
שלוש לקוחות, נתיבי גישה שונים
| חברה | נתיב הגישה שפורסם | המידע שאושר או דווח שנחשף |
|---|---|---|
| Uber | פרטי גישה שנגנבו מהספק פתחו את החשבון של Uber אצל הספק | Uber אישרה חשיפת מידע אישי. פרטי רישיונות נהיגה דווחו על סמך הודעות לנפגעים |
| Notion | ניגשו למידע שהוחזק אצל הספק. דרך הכניסה לא פורסמה | שיחות AI מסוימות ששימשו את Insights, בפחות מ-1% מסביבות העבודה |
| Cursor | מפתח ש-Cursor הנפיקה ונחשף אצל Fireworks פתח מאגר אחסון משותף לקריאה בלבד | תיעוד היסטורי של סוכני קוד, ובהמשך פרטי גישה ומידע מכלי SaaS פנימיים מסוימים |
אלה דיווחי החברות, לא דוחות חקירה עצמאיים. הטבלה שומרת על ההפרדה בין ההיקפים שכל אחת תיארה.
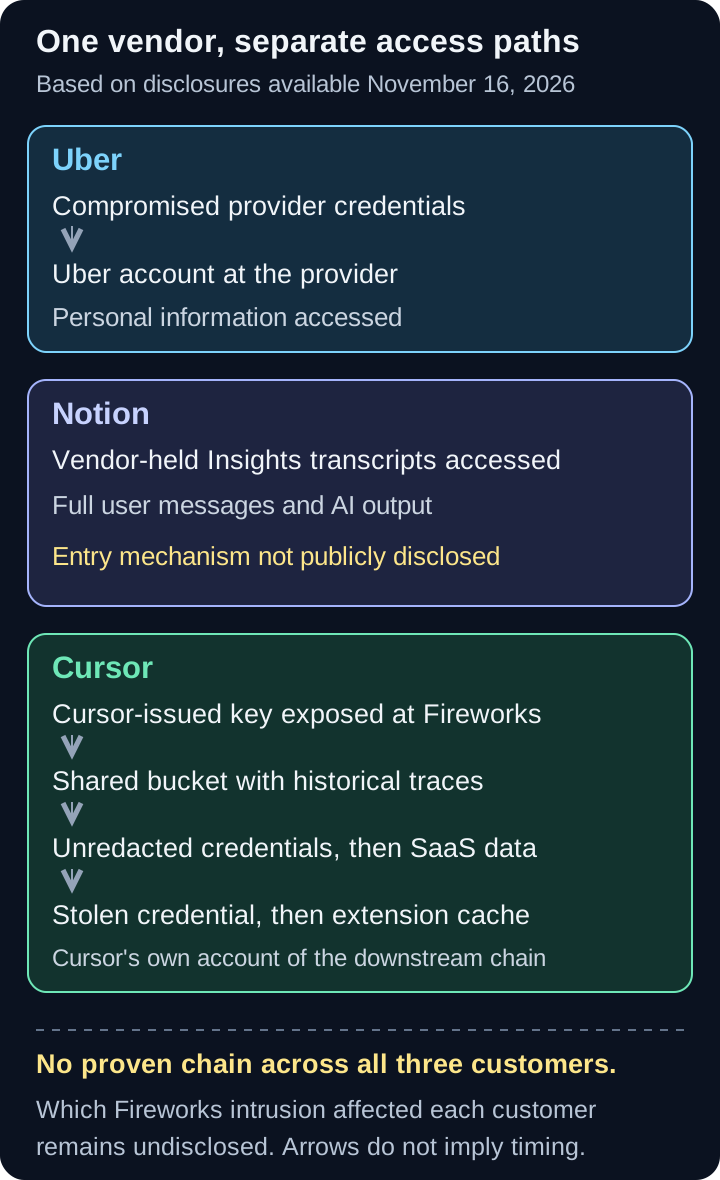
החצים מציגים נתיבים שהחברות תיארו. הם לא מחברים בין הלקוחות ולא משייכים אותן לחדירה מסוימת ל-Fireworks.
Uber אישרה גישה לחשבון אצל הספק
ההודעה של Uber מ-10 בנובמבר, שהוגשה לתובע הכללי בקליפורניה, אומרת שספק עדכן אותה ב-9 באוקטובר. תוקפים השיגו פרטי גישה פנימיים של הספק והשתמשו בהם כדי להיכנס לחשבון של Uber אצלו.
Uber ניתקה מיד את חיבורי הנתונים. ב-13 באוקטובר אישרה החקירה שלה גישה למידע אישי שהיה קשור לספק.
התבנית הציבורית משאירה את שדות המידע המדויקים ריקים למילוי. הדיווח של TechCrunch מ-13 בנובמבר מציין פרטי רישיונות נהיגה בהודעות שנוגעות לאלפי אנשים. דובר Uber זיהה את Fireworks כספק. המספר הכולל בארצות הברית עדיין לא פורסם.
המידע הזה לא מוכיח חדירה לרשת הייצור של Uber. ההודעה הציבורית לא מסבירה היכן נשמר המידע, מדוע Fireworks יכלה לגשת אליו או איזה סוג של פרטי גישה נגנב.
אצל Notion נחשפו שיחות, לא סביבת עבודה שלמה
הודעת האבטחה של Notion אומרת שפחות מ-1% מסביבות העבודה הושפעו. המידע כלל תמלילי שיחות AI ששימשו את Insights, תכונה שניתחה שימוש ב-AI. Notion אומרת שהמערכות שלה עצמה לא נפרצו.
השאלות והתשובות המפורטות מסבירות מה פירוש המילה "unattributable", כלומר ללא שיוך. ברוב התמלילים שנפגעו לא היו פרטי מחבר וסביבת עבודה שמתווספים אוטומטית. זה לא הופך את התוכן שלהם לאנונימי.
הודעות המשתמש ותשובות ה-AI נכללו במלואן. הודעות יכלו להכיל שמות, כתובות אימייל או טוקני API. גם טקסט שנבחר בעמוד ותוכן שהעוזר ציטט יכלו להופיע. ברוב התמלילים שנפגעו לא נכללו תוצאות של הפעלת כלים. זו לא הייתה חשיפה של כל העמודים או הקבצים המצורפים בסביבת העבודה.
Notion ניתקה את Fireworks ב-3 בנובמבר. ציר הזמן המעודכן שלה מתעד מחיקת מידע אצל הספק ב-4 בנובמבר ואישור של מאגר המידע שנפגע ב-8 בנובמבר. אלה תאריכי תגובה, לא תאריך גניבה שפורסם.
ב-11 בנובמבר ביטלה Notion מפתחות API שלה שנחשפו. ב-12 בנובמבר דיווחה על מפתחות של צדדים שלישיים לגופים שהנפיקו אותם.
Cursor תיעדה שרשרת ארוכה יותר של פרטי גישה
הדיווח של Cursor מ-13 בנובמבר נותן את הרצף הברור ביותר.
תוקף השיג מפתח ש-Cursor הנפיקה ל-Fireworks. זה היה מפתח של הלקוחה שנחשף אצל הספק, לא סתם חשבון כניסה ל-Fireworks. הוא אפשר קריאה ממאגר אחסון ששימש לשיתוף מידע.
המאגר החזיק תיעוד של סוכני קוד, בעיקר מ-2025, מסשנים שלא היו ב-Privacy Mode. התיעוד שנחשף נגע לפחות מ-0.05% מהמשתמשים. פרטי API שלא הוסרו הופיעו עבור פחות מ-0.01% מהלקוחות. אלה שני מדדים שונים.
לפי Cursor, פרטי הגישה האלה פתחו כלי SaaS מסוימים. המידע שנחשף כלל מאגרי קוד ארכיוניים שאינם לייצור, נתוני תמיכה מצומצמים, אנשי קשר עסקיים, מדדי שימוש ותקצירי שיחות.
פרט גישה גנוב מתוך המידע הפנימי שנחשף אפשר בהמשך לתוקף לשתול הרחבות Claude Code זדוניות במטמון של חנות ההרחבות של Cursor ב-29 באוקטובר. Cursor אומרת ש-Open VSX מעולם לא אירח את הנוזקה. לכל היותר 5,000 משתמשים היו עלולים לקבל גרסאות נגועות במשך כ-11 שעות.
Cursor מחריגה פרומפטים וקוד ב-Privacy Mode, מאגרי קוד של לקוחות, מערכות ייצור ועדכונים רשמיים לאפליקציה. העובדה שמאגרי הלקוחות לא נפגעו אינה אומרת שתוכן התיעוד ההיסטורי היה בטוח.
משתמשים שהושפעו צריכים לפעול לפי הודעת ההרחבה של Cursor. הסרת ההרחבה לבדה לא בהכרח מסירה את מנגנוני ההתמדה.
מה עדיין לא הוכרע
הדיווחים לא מזהים איזו חדירה ל-Fireworks חשפה את המידע של כל לקוחה, ולא מוכיחים שכל הפעילות שייכת לאותו תוקף. הם גם לא מבססים מנגנון של חשבון עובד, SSO או סשן גנוב.
ההצהרה המוקדמת של Fireworks, שלפיה לא זיהתה חשיפה של מידע אישי בתחום שליטתה, עדיין לא הוסברה מול ההודעה המאוחרת של Uber.
הצהרת Fireworks על בלימת הפעילות ב-25 באוקטובר נוגעת לפלטפורמה שלה. היא לא אומרת שכל ההשפעות אצל הלקוחות הסתיימו אז. Cursor מדווחת על פעילות תוקף שנחסמה גם ב-1 בנובמבר.
בקרות שהראיות תומכות בהן
התחילו בפרטי גישה שאתם מנפיקים לספקים. מפתח הקריאה בלבד של Cursor עדיין אפשר גניבת מידע. השתמשו בזהויות נפרדות לכל ספק ומשימה, צמצמו גישה למאגרים, העדיפו פרטי גישה שפג תוקפם והוסיפו הגבלות רשת כשאפשר. תעדו פעולות קריאה לצד כתיבה.
סרקו תיעוד סוכנים, יצוא של פניות תמיכה ומאגרי הערכה לפני השיתוף. סריקת מאגרי קוד לבדה מפספסת פרטי גישה שנמצאים בשיחות. הדיווחים של Notion ו-Cursor מראים שטקסט רגיל יכול להכיל סודות פעילים.
בטלו פרטי גישה אצל מי שהנפיק אותם. Fireworks מזהירה במפורש שמחיקת סוד מאוחסן אינה מבטלת את המפתח. רשימת התגובה לאירוע צריכה לזהות את הבעלים של כל מפתח שנחשף, את ההרשאות שלו ואת דרך הביטול.
בדקו שמירת מידע לפי תכונה ונקודת קצה. Notion מבדילה בין היסטוריית מוצר שנשמרת לבין בקשות מודל ללא שמירה. אבל היא גם אומרת ש-Fireworks התחייבה חוזית לא לשמור מידע, ושמרה אותו בכל זאת. צריך להבין את היקף ההתחייבות וגם לוודא שהספק עומד בה.
לבסוף, תרגלו ניתוק ספק בלי לחכות לדוח חקירה מלא. Uber ניתקה חיבורים, Notion הפסיקה לשלוח מידע ו-Cursor ביטלה גישה משותפת. הפעולות האלה תומכות בתוכנית תגובה מעשית. הן לא מוכיחות שאימות רב-שלבי לבדו היה עוצר את התקיפות שתוארו.
מקורות
- הודעת האבטחה של Fireworks מאוקטובר
- עדכון Fireworks מ-9 בנובמבר
- ההודעה הציבורית של Uber שהוגשה לתובע הכללי בקליפורניה
- דיווח TechCrunch על Uber והצהרת הדובר
- הודעת האבטחה של Notion
- השאלות והתשובות של Notion על החשיפה ושמירת המידע
- עדכון התקרית של Cursor מ-13 בנובמבר
- הודעת Cursor על ההרחבה הזדונית
צילום ראשי: Uber offices, Mission Bay, July 2020, צילום של HaeB מ-17 ביולי 2020. רישיון CC BY-SA 4.0. הוקטן מ-4032 x 3024 ל-1920 x 1440 פיקסלים ונדחס כ-JPEG. הגרסה המעובדת מופצת באותו רישיון. זהו צילום ארכיוני של משרדי Uber בסן פרנסיסקו, לא של המערכות שנפרצו או של ראיות מהאירוע. אין בו הבעת תמיכה.
דיון
דיון משותף לגרסאות המאמר בעברית ובאנגלית.
טוענים תגובות...