מתקפת הסייבר על הנציבות: שימוש ב-AI אינו הוכחה לאוטונומיה
Yoni Fraimorice
תוקף שמבקש מ-AI להסביר שגיאה וסוכן שבוחר בעצמו את הפעולה הבאה אינם אותו דבר. בשני המקרים מעורב AI. רק במקרה השני יש סימן לשליטה עצמאית מסוימת.
ב-19 בנובמבר אישרה הנציבות האירופית שתוקפים השתמשו לרעה בכלי AI. זה חשוב. אבל הראיות הציבוריות עדיין אינן מבססות קמפיין אוטונומי.
הניתוח מבוסס על מידע שהיה זמין ב-20 בנובמבר 2026. החקירה עדיין פתוחה. הצהרות רשמיות מבססות מה הנציבות אמרה; הן אינן דוח חקירה פורנזי שפורסם לציבור.
מה הנציבות אישרה בפועל
המקור החזק ביותר הוא התדרוך והתמליל של הנציבות עצמה, ולא הכותרת שנכתבה בעקבותיהם.
הדובר תומאס רנייה מסר שני תאריכים: זיהוי ב-22 באוקטובר, ואישור בעקבות בדיקה ראשונית ב-26 באוקטובר. אף אחד מהתאריכים אינו בהכרח מועד הכניסה הראשון של התוקף.
הנציבות הורידה זמנית כמה יישומים מהרשת כאמצעי הגנה. רובם חזרו לפעול עד מועד התדרוך. רנייה תיאר כמה אירועים במסגרת קמפיין ואמר שרבים מהמרכיבים כבר הוכלו. הוא לא הכריז שהקמפיין הסתיים.
הוא כינה זאת ״קמפיין סייבר שנוצר באמצעות AI״ ואישר שימוש לרעה בכלי AI שזמין לציבור. הוא לא נקב בשם הכלי, בספק המודל, בחולשה ששימשה לכניסה או בזהות התוקף. הוא גם נמנע מלפרט באילו כלי הגנה הנציבות משתמשת.
בנוגע למידע על עובדים, הניסוח שלו היה מצומצם: החקירה לא מצאה ראיות לדליפת מידע שמשפיעה על עובדי הנציבות ״כמכלול״. זו אינה הבטחה שלא הייתה גישה למידע על עובד מסוים. מצד שני, חקירה שטרם הסתיימה אינה מוכיחה שהייתה גניבה.
הדיווח של רויטרס שומר על ההסתייגויות האלה. רנייה גם אמר שלא ידוע לו על דרישת כופר. זו אינה ראיה לכך שכל מטרות התוקפים כבר ידועות.
דיווח שנוי במחלוקת אינו דיווח שהופרך
התחקיר של POLITICO מ-19 בנובמבר תיאר מתקפה עצומה, חשיפה אפשרית של כמויות גדולות של מידע אישי ושיבושים שנמשכו יותר מעשרה ימים.
הוא הזכיר את Sysper, שמשמשת למשימות משאבי אנוש, ואת MyPMO, שמשמשת להחזרי הוצאות רפואיות. הוא גם דיווח על שיבוש בשירותי תרגום ועל ישיבות חירום בדרג בכיר, בהסתמך על גורמים באיחוד ועל הודעת דוא״ל פנימית.
צריך להצמיד לפרטים האלה את התווית הנכונה:
| הטענה | מה המקורות הזמינים מבססים |
|---|---|
| מתקפה עצומה או גדולה באופן חריג | התיאור של POLITICO; רנייה נמנע מלהעריך את ההיקף כל עוד החקירה נמשכת |
| גניבת מידע על עובדים בהיקף גדול | אפשרות שדווחה, לא גניבה שאושרה; ההרגעה המצומצמת של הנציבות אינה שוללת חשיפה נקודתית |
| יישומים מסוימים ושיבוש של עשרה ימים | פרטים שדווחו ב-POLITICO; התדרוך אישר השבתות זמניות בלי לנקוב בשמות השירותים |
| שימוש ב-ARTEX | דווח ב-POLITICO, אך רנייה לא נקב בשם הכלי בתדרוך |
יש כאן מחלוקת על תיאור ההיקף ושאלות פתוחות לגבי ההשפעה, לא הכחשה רשמית גורפת של הסיפור.
בנוסף, הורדת יישום מהרשת כדי לצמצם סיכון אינה מוכיחה שהתוקף הצליח לפרוץ אליו. פגיעה בזמינות, גישה לא מורשית וגניבת מידע הן שלושה ממצאים נפרדים.
עיתונאית שאלה על כלי AI סיני. רנייה לא אישר את התיאור הזה. שאלה אינה תשובה, וממילא ארץ המקור של כלי אינה מבססת את הלאום של מי שהשתמש בו.
ARTEX הופך אוטונומיה לאפשרות, לא לעובדה במקרה הזה
האזהרה של CERT-EU מ-5 בנובמבר מתארת את ARTEX כמסגרת לבדיקות חדירה שמופעלת בעזרת מודלי שפה. לפי האזהרה, פעילות דומה נגד גופי האיחוד שעליהם השירות מגן כללה בסבירות גבוהה מאוד שימוש ב-ARTEX. זהו הקשר חשוב, לא זיהוי פורנזי פומבי של הקמפיין המסוים נגד הנציבות.
לפי CERT-EU, המערכת יכולה להפוך יעד למשימות ולהפעיל כלי בדיקה באמצעות סוכנים. אבל יש בה גם ממשק להכוונה אנושית ותור לאישורים. היא משתמשת במודלים חיצוניים, והיכולות עשויות להשתנות בין גרסאות מפוצלות של הפרויקט. CERT-EU מזהיר שכללי תחום הפעולה שלה אינם נאכפים באמצעות מגבלות טכניות קשיחות.
לכן, גם זיהוי ודאי של התקנת ARTEX לא היה אומר לנו איזה מודל פעל, אילו פעולות דרשו אישור או באיזו תדירות התערב מפעיל. יכולת של מוצר אינה ראיה לאופן שבו השתמשו בו.
מה יצדיק את התיאור ״אוטונומי״?
לצורך הניתוח, אפשר להבחין בין שלוש רמות. אלו הגדרות עבודה, לא סיווג רשמי של התקרית:
- סיוע של AI: אדם נעזר בטקסט או בקוד שנוצרו ובוחר את הצעדים המעשיים.
- פעילות אוטונומית בתוך שלב: סוכן בוחר, מבצע ומתאים פעולות במסגרת משימה מוגדרת, בלי שאדם יכוון כל צעד.
- אוטונומיה ברמת הקמפיין: השליטה הזאת נמשכת לאורך שלבי הקמפיין שעליהם נטענת הטענה, והמעורבות האנושית מתועדת בבירור.
אדם שקבע את היעד הראשוני אינו שולל אוטונומיה בהמשך. באותה מידה, סריקה עצמאית אחת אינה הופכת קמפיין שלם לאוטונומי. פעולה שמסתייעת ב-AI יכולה לכלול שלבים אוטונומיים. אוטונומיה והצלחה הן שאלות נפרדות: סוכן יכול לפעול באופן עצמאי ובכל זאת להיכשל.
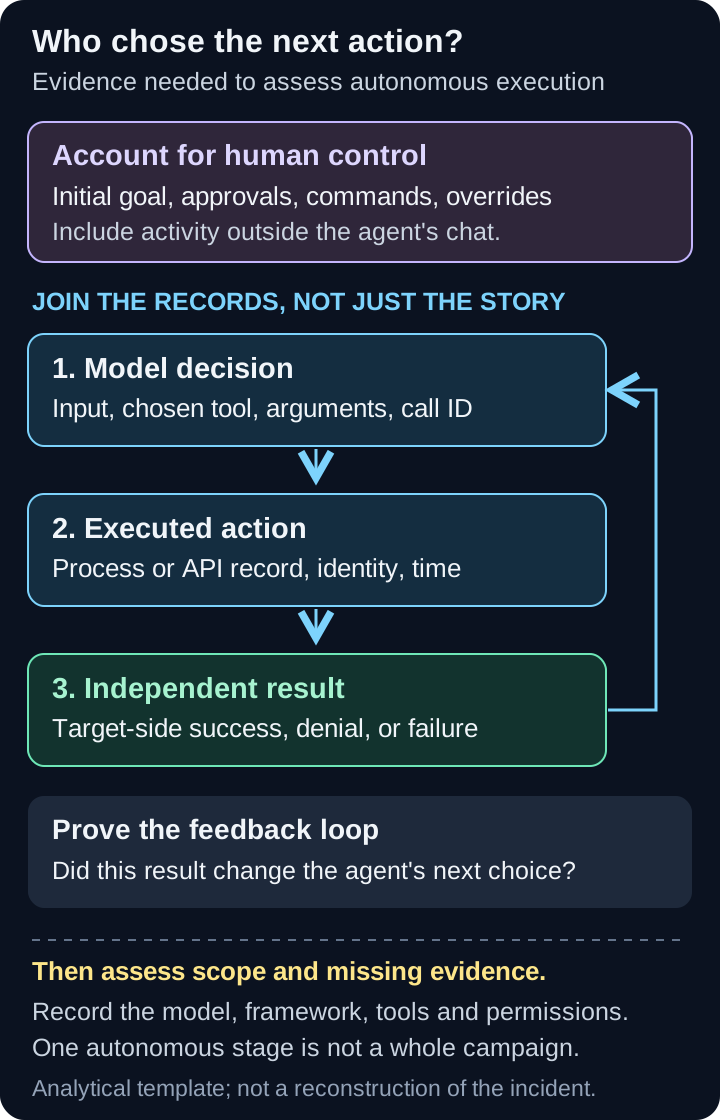
מודל לניתוח ראיות, לא שחזור של המתקפה על הנציבות. התדרוך הציבורי אינו מספק את התיעוד הזה.
כדי לבסס את הטענה החזקה יותר, החוקרים יצטרכו:
רצף מהחלטה לפעולה. לקשר בין בקשות למודל וקריאות לכלים לבין הרצה אמיתית של תהליך או קריאת API, ואז לאירועים במערכת היעד. להשתמש בחותמות זמן ובמזהים שמאפשרים לחבר בין הרשומות. פקודה שנוצרה אינה הוכחה שהיא הורצה.
ראיות למשוב ולהתאמה. להראות שתוצאה הגיעה לסוכן ושינתה את הפעולה הבאה שלו. למשל, בבדיקה מורשית, סירוב גישה יכול לגרום לסוכן לבחור בדיקה אחרת שמותר לבצע. סקריפט קבוע שמנסה שוב הוא אוטומציה, אבל אינו מוכיח בפני עצמו קבלת החלטות באמצעות AI.
תיעוד של שליטה אנושית. לשמור הודעות מפעיל, אישורים, פקודות ידניות, עצירות ושינויים בהחלטות. חלון צ׳אט שקט אינו שולל התערבות דרך ממשק אחר או שירות אחר.
הגדרות סביבת ההרצה בפועל. לזהות את גרסת המסגרת או הפיצול שלה, המודל, הכלים, ההרשאות והגדרות האישורים שהיו בשימוש בזמן האירוע. הגדרות ברירת מחדל או עמוד שיווקי אינם מספיקים.
תוצאות עצמאיות וכיסוי התיעוד. להשוות טענות על גישה או העברת מידע לרשומות ממערכות זהות, תחנות קצה, יישומים ורשת. לתעד לוגים חסרים והבדלים בין שעונים. לשמור רשומות מקור, ערכי גיבוב לבדיקת שלמות ותיעוד של הטיפול בראיות. דיווח הצלחה של סוכן הוא כיוון לחקירה, לא מסקנה.
ההערכה צריכה לציין אילו שלבים ואיזה חלון זמן היא מכסה. חוקר עצמאי יכול לבדוק רשומות מוגנות בלי לפרסם פרטי גישה או מידע על נפגעים. אין צורך בחשיבה הפנימית הפרטית של המודל: הראיות צריכות לחבר החלטות, פעולות, תוצאות ומעורבות אנושית.
מה מגינים יכולים לעשות לפני שתתקבל תשובה
CERT-EU ממליץ לצמצם חשיפה לאינטרנט, לבודד ממשקי ניהול, לתקן מערכות חשופות ולנטר פעילות בעלת הרשאות גבוהות. הוא גם מזהיר מפני התעלמות מממצאים בחומרה נמוכה שכלים אוטומטיים יכולים לחבר יחד.
בזמן תגובה לתקרית, שמרו לוגים של אימות זהות ושל יישומים לצד תיעוד מתחנות קצה ומהרשת. שמרו גם ראיות לפעולות שנכשלו. אם תיעוד מצד הסוכן מתקבל בדרך חוקית, חברו אותו לתצפיות העצמאיות האלה במקום לסמוך על הסיפור שהוא מספר.
המסקנה המבוססת היא שימוש לרעה בכלי AI נגד הנציבות. ביצוע אוטונומי נשאר שאלה של שליטה וראיות, לא מילה נרדפת למהירות, להיקף או לשם של מוצר AI.
מקורות
- הנציבות האירופית: תדרוך 19 בנובמבר, שאלות ותשובות על סייבר ותמליל
- רויטרס: אישור הנציבות ומגבלות החקירה
- POLITICO: הדיווח המקורי על השיבושים, החשיפה האפשרית ו-ARTEX
- CERT-EU: אזהרה על ARTEX מ-5 בנובמבר
תמונת פתיחה: Banderas europeas en la Comisión Europea, מאת Amio Cajander, מ-26 באוקטובר 2007. רישיון CC BY-SA 2.0. התמונה הוקטנה מ-2405 על 1647 ל-1920 על 1315 פיקסלים ונדחסה כ-JPEG; היא מוצגת עם חיתוך שמותאם לגודל המסך. הגרסה המעובדת מופצת באותו רישיון. זהו צילום ארכיוני של דגלי האיחוד מחוץ לברליימון, מטה הנציבות בבריסל, ולא של המתקפה או מערכות המחשוב שנפגעו. אין בשימוש בתמונה כדי לרמוז על תמיכה במאמר.
דיון
דיון משותף לגרסאות המאמר בעברית ובאנגלית.
טוענים תגובות...