ממצאי Cairn של AWS: מה ההצלחות והכישלונות באמת מוכיחים
Yoni Fraimorice
הרצת סוכני AI נמשכה כ-16 שעות בלי להשיג השתלטות על שרת. בהרצה אחרת נמצאה חולשה מסוכנת לכתיבת קבצים בתוך כ-11 דקות. שתי התוצאות מופיעות בדוח Cairn של AWS מ-20 בנובמבר.
הפער הזה חשוב למגינים יותר מהכותרת לבדה. פעילות אוטונומית יכולה להיות עיקשת ואפקטיבית בלי להיות אמינה בכל ניסיון, בעלת יכולת בלתי מוגבלת או חופשית משליטה אנושית.
הניתוח משקף את המקורות שהיו זמינים ב-21 בנובמבר 2026. הפעילות המתוארת התרחשה בספטמבר, לא השבוע.
מתחילים במקור הראיות
ב-10 בספטמבר מצא צוות מודיעין האיומים של Amazon מופע Cairn שהיה פתוח לציבור ללא אימות זהות. Cairn היא מסגרת בקוד פתוח שמתאמת סוכני AI סביב משימה. המופע החשוף הציג הגדרות פרויקטים, הנחיות מפעיל, פלט של AI והיסטוריית פעילות.
AWS מתארת קמפיין של כ-48 שעות שהחל ב-8 בספטמבר, נגד כתובות IP של אוניברסיטאות במזרח אסיה מחוץ לסין היבשתית. המפעיל סיפק יעדים וגרסאות של המטרה ״להשיג גישה למעטפת פקודות״.
אלה ממצאים של AWS מתוך מערכת שבשליטת תוקף, לא ארכיון ציבורי מלא של לוגים מצד הנפגעים. הדוח מספק ראיות שימושיות על הפעילות, אבל קוראים אינם יכולים לאמת באופן עצמאי כל תוצאה על סמך החומר שפורסם בלבד.
לפי AWS, הארגונים שנפגעו לא היו לקוחות שלה. החברה פעלה עם שותף ממשלתי כדי להודיע להם. זה אינו דוח על פריצה לפלטפורמת AWS.
משווים בין ההרצות, לא רק את הדוגמה שהצליחה
| הפעולה | מה AWS מדווחת | התוצאה והמגבלה |
|---|---|---|
| שירות Redis חשוף ומערכות סמוכות | כ-16 שעות ו-148 פעולות רצופות, עם שינויים חוזרים בגישה | לא הושגה השתלטות; מיפוי של הרשת הפנימית בכל זאת חשף מידע |
| שרת GPU באוניברסיטה ושירותים נוספים שלה | יותר משש שעות, כ-80 שמות משתמש שנאספו במחקר ויותר מ-30,000 צירופי פרטי גישה | לא נמצאו פרטי התחברות שעבדו |
| יישום AI להדמיה רפואית | כ-11 דקות ממיפוי ה-API לכתיבה שרירותית של קבצים; בסשן מאוחר יותר הושגה גישה לפקודות בהרשאות root | פריצה שדווחה; 11 דקות אינן זמן מדוד להשגת שליטה מלאה בשרת |
צריך לקרוא בזהירות את מקרה Redis. גישה ללא אימות הייתה מסוכנת, אבל לא הפכה אוטומטית לשליטה במארח. הסוכנים גם השיגו מידע על הרשת הפנימית דרך שירות סמוך. כישלון במטרה הכוללת עדיין יכול לכלול התקדמות ביניים מזיקה.
ניסיון ההתחברות מציג מגבלה נוספת. מחקר סבלני ואלפי ניסיונות לא הניבו פרטי גישה תקפים.
אלה דוגמאות שנבחרו להצגה, לא מבחן ביצועים מלא. ספירת הצלחה אחת ושני כישלונות אינה נותנת לנו שיעור הצלחה מדוד של Cairn.
מפרידים בין תצפיות, הערכות והסקת מסקנות
יום אפס: הערכה של AWS ברמת ביטחון גבוהה. לפי AWS, החולשה ביישום ההדמיה הרפואית לא הייתה מתוקנת בזמן הגילוי, ולא נמצאו תיקון, דיווח תקלה, הודעת אבטחה או אזכור קודם תואם במאגרי חולשות. זה תומך בהערכה שזו הייתה חולשה לא מוכרת באותו זמן. זה לא מוכיח שאיש לא מצא אותה קודם באופן פרטי, או שסוג התקלה עצמו היה חדש.
ייחוס: הערכה של AWS ברמת ביטחון בינונית. הסימנים היו הנחיות בסינית מפושטת, חותמות זמן של סקריפטים שהוגדרו לפי שעון סין ויעדים ש-AWS ראתה כבעלי עניין אסטרטגי לסין. אלה תומכים בהערכה מודיעינית, לא בזהות מוכחת של מפעיל, בחסות ממשלתית או בארץ המקור של ספק המודל.
האוניברסיטה השנייה: מסקנה שמסומנת במפורש כהשערה מבוססת. בסשן מאוחר יותר סיפק אדם פרוקסי לתוך רשת של אוניברסיטה נוספת והנחה להמשיך בפעילות. AWS מסיקה שהתוקף השתמש בחולשה שהתגלתה כדי להשיג את הגישה, משום שהשרת שאליו התחבר הפרוקסי הריץ את אותה תוכנה פגיעה. אספקת הגישה וההנחיה מתוארות ברשומות; הפריצה שקדמה להן באמצעות אותה חולשה היא מסקנה, לא תצפית ישירה שמוצגת בדוח.
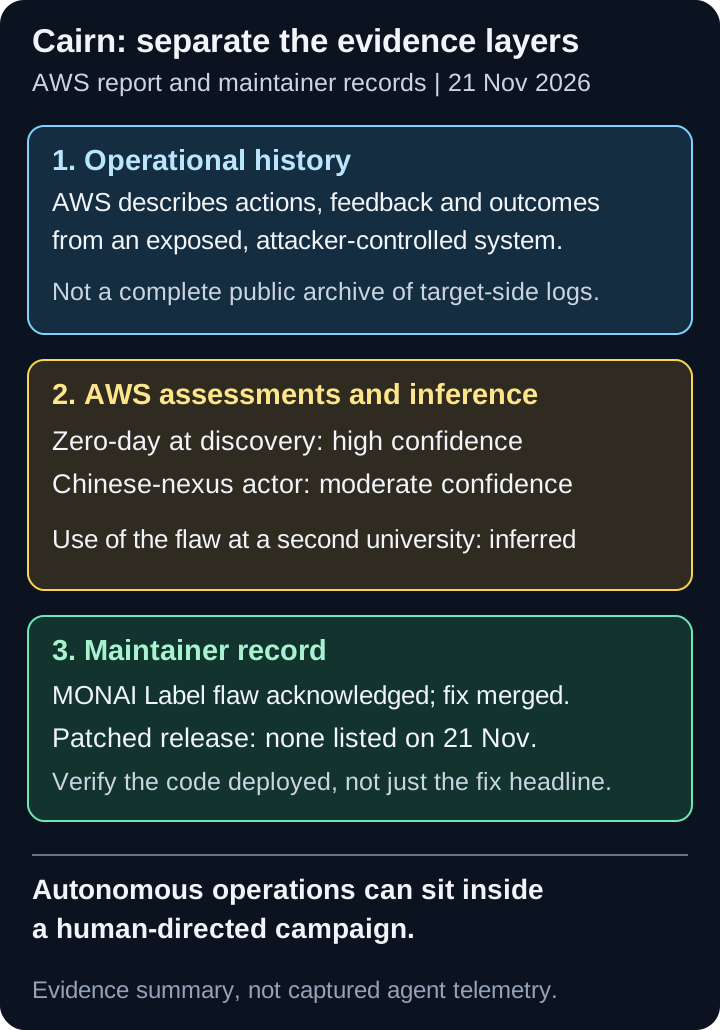
סיכום של סוגי הראיות, לא תיעוד שנלכד מתוך Cairn. ההערה על מצב התיקון משקפת את הודעת האבטחה כפי שנבדקה ב-21 בנובמבר.
מה זה מבסס לגבי אוטונומיה
AWS אומרת שהסוכנים תכננו, ביצעו והתאימו את פעולותיהם בלי שהמפעיל יבחר כל צעד הבא. יחד עם ההרצות הארוכות שנכשלו והגילוי שהצליח, זה תומך ב-ביצוע אוטונומי מוכוון מטרה בתוך פעולות, ולא רק בעצות ש-AI כתב ואדם ביצע.
אבל האדם בחר את היעדים והמטרות, ובהמשך סיפק גישה חדשה והכוונה נוספת. אוטונומיה במהלך פעולה יכולה להתקיים לצד שליטה אנושית בקמפיין. אין פירוש הדבר שהסוכנים בחרו בעצמם את המשימה.
הדוח אינו מציין את המודל שפעל מאחורי המערכת ואינו מספק מספר מלא של ניסיונות שממנו אפשר לחשב שיעורי הצלחה. הוא גם אינו מבסס יכולת אמינה של סוכנים להתגבר על מערכות שמוגנות היטב. הכישלונות הם ראיה נגד הטענה הגורפת הזאת, לא ראיה לכך שמתקפות אוטונומיות אינן מסוכנות.
להערכה עצמאית, חוקרים ירצו לקשר בין תיעוד הרצת כלים, אירועי קבצים ותהליכים בשרת, פעילות רשת והתערבויות מפעיל. צריך לתעד גם חלונות זמן שחסר עליהם מידע. הודעת הצלחה של סוכן חלשה יותר מאירוע תואם במערכת היעד.
תיקון בקוד אינו גרסה מתוקנת
הודעת האבטחה של המתחזקים מזהה את היישום הפגיע כ-MONAI Label, כלי AI להדמיה רפואית. היא מסמנת את גרסה 0.8.5 והגרסאות שקדמו לה כפגיעות.
התקלה אפשרה לכתוב תוכן שהועלה מחוץ לאזור האחסון המיועד. התיקון של המתחזקים בודק שנתיבי היעד נשארים בתוך האזור הזה. זהו כשל בגבול האחסון, לא ראיה לכך שמודל AI רפואי עצמו נפרץ.
יש כאן פרט חשוב לגבי הפצת התיקון. Project-MONAI/MONAILabel#1915 מוזג ב-19 באוקטובר. ובכל זאת, בבדיקה ב-21 בנובמבר הודעת האבטחה עדיין לא ציינה מספר של גרסת הפצה מתוקנת ואמרה שהתיקון ייכלל בגרסה הבאה.
האמירה של AWS שהמתחזקים פרסמו תיקון אינה צריכה להפוך להנחה שעדכון חבילה רגיל כבר כולל אותו. בדקו את הבנייה שפרסתם, או תיקון שהוחל על גרסה קודמת ונתמך בידי המתחזקים, מול התיקון שפורסם.
עד שתאמתו זאת, פעלו לפי אמצעי הזהירות בהודעת האבטחה: הגבילו גישה מהרשת, הפעילו אימות זהות, הגבילו את תפקיד ANNOTATOR למשתמשים מהימנים והריצו את השירות ללא הרשאות מנהל, עם הרשאות כתיבה מצומצמות. אימות זהות מצמצם חשיפה; הוא אינו מתקן את החולשה.
הופכים את הממצאים לפעולות הגנה
ההנחיות של OWASP להעלאת קבצים ממליצות על שמות קבצים שהמערכת מייצרת, העלאות בידי משתמשים מורשים, אחסון נפרד ושכבות בדיקה. הרחיקו נתונים שניתנים לכתיבה מקוד היישום ומקובצי סביבת הריצה. הגבילו גם גישה יוצאת מסביבות מחשוב למחקר.
לצורך זיהוי, חברו אירועים משכבות שונות. העלאה שאחריה מופיעים כתיבה לא צפויה, תהליך חדש וחיבור יוצא חריג מועילה יותר מאזהרה מבודדת. שמרו את הרשומות לפני שפעולת ההכלה מוחקת ראיות שימושיות.
אחדו ניסיונות התחברות כושלים בין חשבונות ושירותים, ולא רק לפי כתובת מקור אחת. הרצה ארוכה שנכשלת מייצרת הזדמנויות לזהות ולעצור פעילות, גם אם היא אינה משיגה את מטרתה הסופית.
אשרו מראש תגובות מצומצמות והפיכות לראיות ברמת ביטחון גבוהה, עם פיקוח אנושי על שיבוש השירות ועל השיקום. אל תשביתו שירות חשוב רק בגלל עלייה בנפח התעבורה.
הלקח אינו ״AI יכול לפרוץ לכל דבר״ וגם לא ״הכישלונות מוכיחים שאנחנו בטוחים״. צמצמו את מה ששירות חשוף יכול להגיע אליו, ודאו שהתיקונים הגיעו לייצור וקבלו החלטות הגנה לפי תוצאות שמתחברות זו לזו, לא לפי טענות הסוכן.
מקורות
- AWS: ממצאי קמפיין Cairn, מ-20 בנובמבר 2026
- הודעת האבטחה של MONAI Label: גרסאות פגיעות, מצב התיקון ואמצעי זהירות
- Project-MONAI/MONAILabel#1915: תיקון גבולות נתיבי האחסון שמוזג
- מדריך OWASP להעלאת קבצים
תמונת פתיחה: The CSIRO GPU cluster at the data centre, ScienceImage 11313, בקרדיט ל-CSIRO, מ-19 באפריל 2010; עמוד המקור אינו מציין שם של צלם יחיד. רישיון CC BY 3.0. התמונה הוקטנה מ-2657 על 1764 ל-1920 על 1274 פיקסלים ונדחסה כ-JPEG; החיתוך בתצוגה מותאם לגודל המסך. זהו צילום ארכיוני של מחשוב למחקר, שממחיש את סוג היעד של שרת GPU. הוא אינו מציג את AWS, את Cairn או אוניברסיטה שנפגעה, ואינו מרמז ש-CSIRO הייתה יעד או תומכת במאמר.
דיון
דיון משותף לגרסאות המאמר בעברית ובאנגלית.
טוענים תגובות...