OpenRouter מסירה ספקים: סמני קנרית מעמידים את הבטחת ZDR למבחן
Yoni Fraimorice
הגדרת פרטיות יכולה לקבוע לאן פרומפט אמור להגיע. היא לא יכולה, לבדה, להוכיח מה קורה אחרי שהוא מגיע.
ב-22 בנובמבר OpenRouter הודיעה שהסירה שלושה ספקים, ביטלה את הזכאות של 125 נקודות קצה לסיווג Zero Data Retention (ZDR), ועדכנה לקוחות שייתכן שנפגעו.
אלה אינן 125 פריצות מוכחות. חלק מההסרות היו צעדי זהירות. לדברי OpenRouter, הממצאים לא הצביעו על פריצה ל-OpenRouter עצמה.
הצעד הגיע בעקבות מחקר של Dragos שפורסם ב-19 בנובמבר. הלקח המרכזי שלו אינו שכל ספק מדליף. הוא שהבטחות פרטיות צריכות להיבדק מול ההתנהגות בפועל.
מה מדדו שני מיליון הפרומפטים
מיולי עד נובמבר 2026 שלחה Dragos כשני מיליון פרומפטים שכללו כתובות URL ייחודיות ופרטי גישה המשמשים כסמני קנרית לשירותי AI שונים. זה אינו מספר המשתמשים שנפגעו, מספר הפריצות או מספר הבקשות שנשלחו דווקא דרך OpenRouter.
כל ערך שנשתל היה ניתן לקישור לפרומפט, למודל, לנתב ולהגדרת הפרטיות שלו. החוקרים ניטרו שירותים שבשליטתם. מפתחות ה-AWS שלהם השתייכו לחשבונות ריקים עם רישום מלא של הפעילות.
Dragos תיארה שלושה ממצאים נפרדים:
- פריצות לספקים: פרטי גישה שנשתלו בפרומפטים שנשלחו ללפחות שלושה ספקים שימשו בניסיונות גישה למערכות הבדיקה. מפתחות הפיתיון של AWS הובילו לעשרות אלפי קריאות API. חלקם הגיעו מבקשות שנדחו לפני הרצת המודל, ממצא שתומך בהערכת Dragos שההעתקה התרחשה בנקודת הכניסה לספק.
- גישה של מוכרי שירותי הסקה: מוכרים בזירת מסחר יכלו לאסוף פרומפטים באמצעות מנגנוני רישום רגילים של בקשות. פעילות בדפדפנים וניסיונות התחברות שהגיעו אחר כך הראו שימוש במידע שנשתל, ללא צורך בניצול חולשה בפלטפורמה.
- כשלים במדיניות: מערכות של מעבדת AI סינית ששמה לא פורסם ניגשו לכתובות סודיות מתוך כשני שלישים מהבקשות שנבדקו וסומנו כאוסרות איסוף מידע או כ-ZDR. הגישה התרחשה בדרך כלל יומיים או שלושה אחרי הבקשה, גם כשזו נשלחה דרך ספקי אירוח אמריקאיים.
אלה תצפיות שעליהן דיווחו החוקרים, לא מפקד מקיף של התעשייה שעבר ביקורת עצמאית.
פנייה לסמן היא ראיה, לא הסיפור כולו
שימוש לרעה בפרטי גישה הוא ראיה חזקה יותר לחשיפה מאשר גישה לכתובת URL בלבד. תצוגות מקדימות של קישורים, סורקי אבטחה וטעינה מורשית של תמונות יכולים גם הם ליצור פניות כאלה. גישה מאוחרת מראה שערך שנשתל נותר זמין במקום כלשהו; היא אינה מוכיחה לבדה שימוש לאימון מודל או מי שמר את הפרומפט המלא.
Dragos תיארה גם קישור סודי מלא שהופיע בצ'אט של חברה 24 ימים אחרי בקשת ZDR. בדיווח שלה לספק נכללו רק שמונת התווים הראשונים של הקישור. זה תומך בהערכתה שהייתה גישה לפרומפט שנשמר יותר מאשר בקשת רשת בלתי מוסברת.
כדי לחקור את הניתוב, הצוות שילב טעינת תמונות משרתים שבשליטתו עם ניתוח של תשובות שגיאה. מתוך כ-2,000 מסלולים שנבדקו, כמה מאות כללו מערכות שלא זוהו; במספר קטן של מקרים חברה שלא הופיעה במסלול המוצהר היא שטענה את התמונה.
מערכת שלא זוהתה אינה בהכרח זדונית. כתובות IP וחתימות של שגיאות עוזרות לחקור מסלול, אך אינן חושפות כל גורם שמעבד את המידע או מוכיחות היכן התרחשה הדליפה.
למה תווית ZDR לא הספיקה
הודעות הספקים מתארות מנגנוני כשל שונים:
| הודעת הספק | המנגנון וגבולות הראיות |
|---|---|
| Novita | הגדרת ניתוב העבירה חלק מבקשות MiniMax ל-API של MiniMax במקום לתשתית Novita. נצפתה גישה לכתובות URL ולשמות מארחים, אך לא שימוש במפתחות הבדיקה של AWS. האפשרות שמדובר בבדיקת תוכן אוטומטית עדיין נבחנת. |
| Phala | השתלטות על מכונה וירטואלית של שירות ההסקה חשפה מידע בזמן עיבודו. השימוש לרעה בסמני קנרית נגע לבקשות מ-21–22 באוקטובר, אך Phala שמרה על חלון חשיפה זהיר עד 8 בנובמבר, 05:35 UTC, כי דגימה אינה יכולה לתחום את כל הגישה. |
| Together AI | פרטי גישה שדלפו ממאגר קוד אפשרו הורדת דגימות פרומפטים שנשמרו לבדיקות מיוני ומיולי. חמישה מפרטי הגישה שנבדקו היו סמני קנרית של Dragos. Together אומרת שהאיסוף היה מורשה; הודעתה אינה מוכיחה שהבקשות האלה נשלחו עם ZDR פעיל. |
OpenRouter מקשרת להודעות האלה, אך אינה מזהה את הרשימה כשלושת הספקים שהוסרו. אין לשייך אוטומטית כל אירוע של חברה מזוהה לכל ממצא אנונימי בדוח Dragos.
שלוש בקרות שונות התערבבו: הבטחה לגבי שמירת מידע, ניתוב נכון וסביבת הרצה מאובטחת. ספק יכול להעביר מידע מחוץ למסלול שהובטח. מערכת לוגים יכולה לשמור אותו. תוקף יכול להעתיק אותו בזמן העיבוד גם אם שמירה שגרתית כבויה.
גם לתווית דרושה הגדרה מדויקת. התיעוד הנוכחי של OpenRouter בנושא ZDR אומר ש-provider.zdr: true יכול לאפשר נקודות קצה עם Safety Retention, אם הגדרות החשבון או מדיניות ההגנה מאפשרות זאת. משתמשים שדורשים מדיניות מחמירה צריכים לבחור ZDR only. איסור על אימון אינו איסור על שמירה.
התיעוד אינו מחשיב מטמון פרומפטים בזיכרון כשמירת מידע, מתאר חריג שמירה הקשור לחומרים של ניצול מיני של ילדים (CSAM), ומוציא תוספים וכלים מתחולת סינון הניתוב של ההסקה. גבולות המדיניות האלה אינם מסבירים או מצדיקים גניבת סודות, ואינם מוכיחים אילו הגדרות חלו בכל בדיקה היסטורית.
להפוך סמני קנרית לבקרת ביקורת
OpenRouter אומרת שהיא מתאימה את שיטת המחקר לבדיקות שוטפות, מאמתת מסלולי רשת ודורשת התחייבויות ואימות לפני החזרת זכאות ZDR לנקודות קצה שהוסרו.
זהו כיוון פעולה, עדיין לא תקן ביקורת אוניברסלי שפורסם. תקן שימושי יכול לדרוש חמישה דברים:
1. למדוד מסלולים, לא שמות מותגים. לדגום כל מודל, נקודת קצה, אזור, הגדרת פרטיות ומסלול חלופי. לתעד את גרסת המדיניות, את ההגדרות המבוקשות ואת המסלול שנבחר בפועל. לכלול גם בקשות שנדחו: מידע יכול לצאת עוד לפני שההסקה מצליחה.
2. להשתמש בבדיקות בטוחות ומבוקרות. לשלוח תוכן מלאכותי בבדיקות מורשות. לתת לכל בדיקה סמנים ייחודיים. מערכות הקנרית לא צריכות לאפשר גישה לנתוני לקוחות או יצירת משאבים בתשלום. להשאיר סמנים שלא נשלחו כביקורת שלילית, ולהשתמש בטעינות לגיטימיות ידועות כביקורת חיובית. להבחין בין טעינת תמונה צפויה לבין גישה בלתי צפויה לכתובת סודית.
3. לשמור ראיות ולחקור. לתעד זמנים וסוגי פניות, לא רק התראה אדומה. להשוות לפעילות של סורקים, כלים וקבלני משנה מוצהרים שמעבדים את המידע. לחבר את התצפיות ללוגים של שער ה-AI ושל הספק. להמשיך לנטר סמנים ישנים כדי לזהות שימוש מאוחר, אך לזכור: שימוש חוזר בסמן שכבר דלף אחרי בלימת האירוע אינו מוכיח דליפה חדשה.
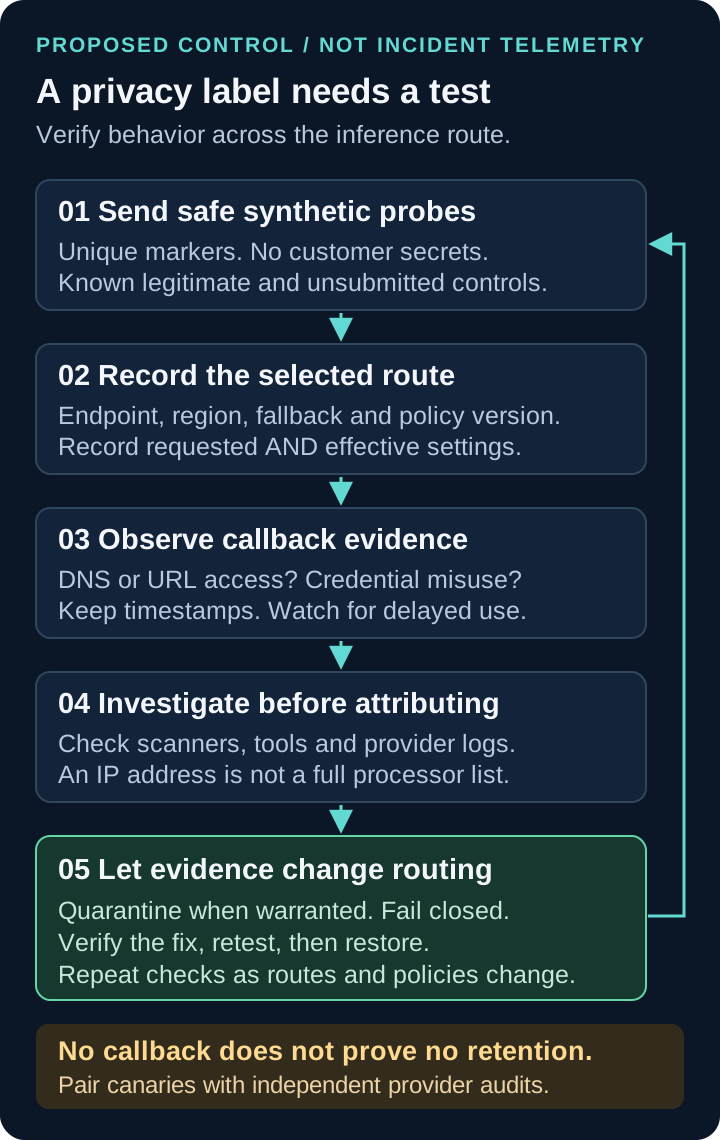
תכנון מוצע לבקרה, לא תעבורה שנלכדה ב-OpenRouter. אות חשוד פותח חקירה; היעדר אות אינו הוכחה לאפס שמירת מידע.
4. לגרום לממצאים לשנות את הניתוב. להוציא מסלולים חשודים משימוש כשהראיות מצדיקות זאת, לשמור תיעוד ולעדכן לקוחות שנפגעו. באמצעות רשימות ספקים מורשים ובקרות על מסלולים חלופיים, להשאיר את התעבורה בתוך המדיניות המאושרת. אם לא נשאר מסלול מתאים, להחזיר שגיאה במקום להחליש את הפרטיות בשקט. החזרה לשירות דורשת תיקון שאומת ובדיקות חדשות, לא רק הבטחה חדשה.
5. לפרסם מדדי כיסוי ותגובה. לדווח אילו מסלולים נבדקו, כמה דגימות נשלחו, מה היה משך התצפית, כמה פניות נותרו ללא הסבר וכמה זמן נדרש לחקור ולהוציא מסלול משימוש. לשמור חבילת ראיות לביקורת עצמאית. לשלב סמני קנרית עם ביקורות של הרשאות גישה, לוגים, מחיקת מידע וקבלני משנה.
ספק ששומר פרומפטים בשקט ולעולם אינו משתמש בערך שנשתל עשוי לא ליצור שום פנייה. שימוש לרעה שניתן לזהות הוא רק חלק מהסיכון.
בדיקות רציפות יכולות להפריך הבטחת פרטיות. הן אינן יכולות, לבדן, לאשר שההבטחה תמיד נשמרת. לכן סמני קנרית הם בקרת ביקורת חשובה, לא תחליף לשאר הביקורת.
מקורות
- Dragos: שיטת המחקר, התצפיות ומגבלות הפרסום
- OpenRouter: צעדים נגד ספקים ותוכנית האימות
- Novita: הודעת פרטיות לגבי בקשות MiniMax
- Phala: דוח אירוע ראשוני ומגבלות הדגימה
- Together AI: חשיפת דגימות פרומפטים שנשמרו
- OpenRouter: תחולת ZDR ואפשרויות המדיניות
- OpenRouter: בקרות ניתוב לספקים
צילום ראשי: In Floor Patch Panel Fiber — לוח חיבורי סיבים ברצפה, מאת Robert.Harker, משנת 2012. רישיון CC BY-SA 3.0. הוקטן מ-3456 x 2592 ל-1920 x 1440 פיקסלים ונדחס כ-JPEG. הצילום המעובד מופץ תחת אותו רישיון. צילום הרשת הארכיוני ממחיש ניתוב ונראות של חיבורים; הוא אינו מציג תשתית של OpenRouter או ראיות לאירועים האלה. אין בכך רמז לתמיכה מצד הצלם.
דיון
דיון משותף לגרסאות המאמר בעברית ובאנגלית.
טוענים תגובות...